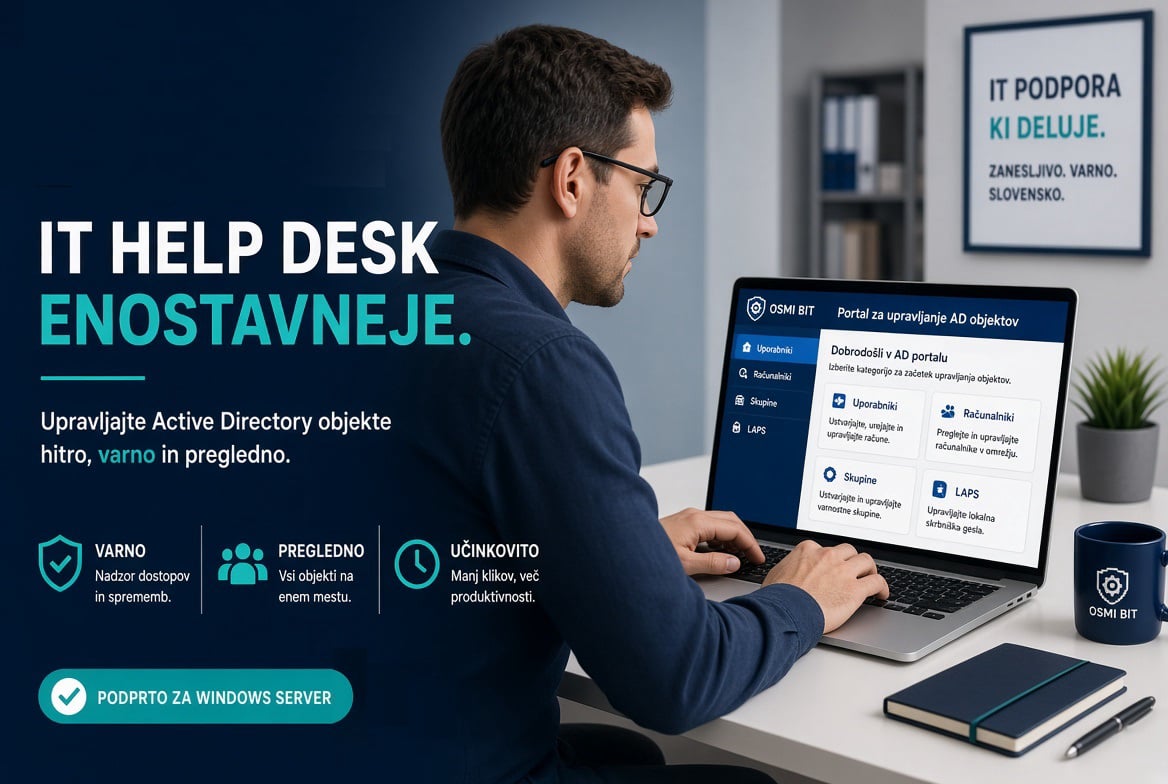
IT operater upravlja AD objekte v spletnem portalu – brez RDP seje.
Ko se uporabniku zaklene račun, potrebuje članstvo v drugi skupini ali je potrebno pogledati LAPS geslo, helpdesk pogosto še vedno odpira oddaljeno namizje do domenskega krmilnika ali namešča orodja RSAT na delovno postajo. Portal za upravljanje z identitetami to težavo zmanjša, saj na podlagi pravic operaterja v spletnem vmesniku prikaže in izvede akcije, kot, da je operater prijavljen na enega od domenskih kontrolerjev ali ima nameščeno kakšno drugo lokalno orodje.
Za koga je portal?
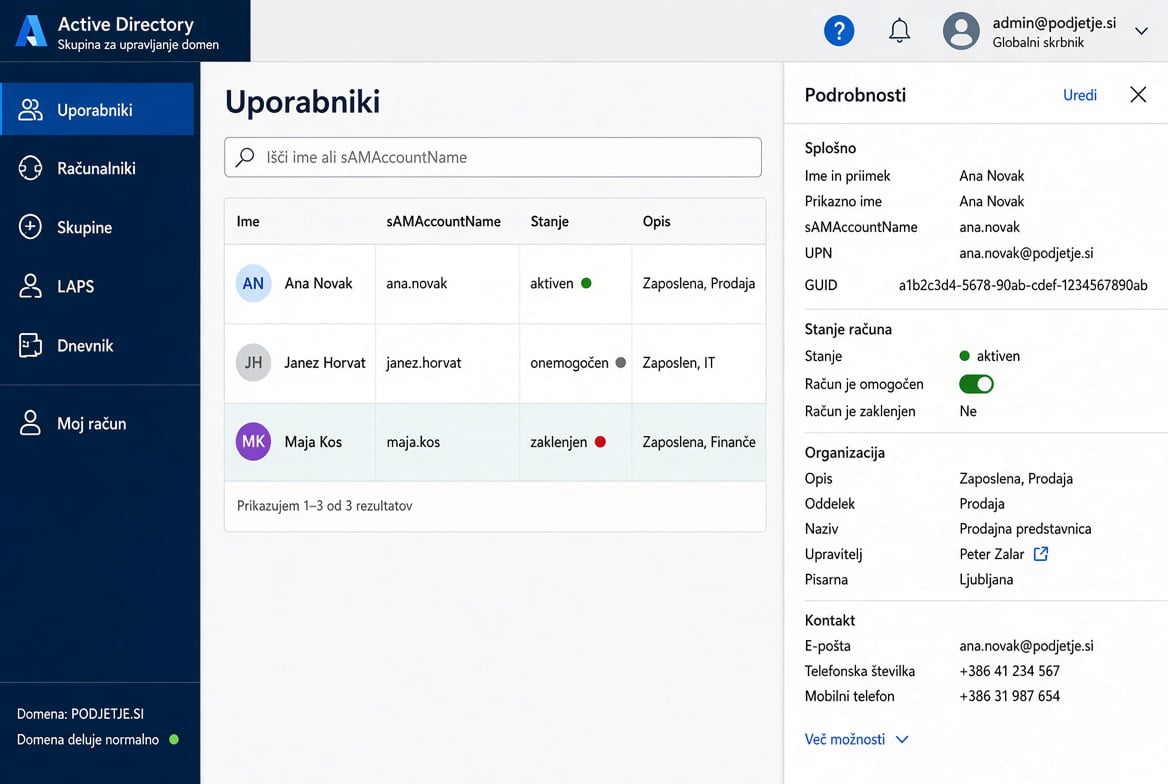
Kaj lahko naredite v AD portalu?
• Uporabniki – iskanje, podrobnosti, ustvarjanje, omogočanje in onemogočanje, odklep, geslo, premik OU, skupine;
• Računalniki – pregled delovnih postaj in strežnikov;
• Skupine – pregled in upravljanje članstev;
• LAPS – branje lokalnega skrbniškega gesla ob ustrezni AD pravici;
• Dnevnik – sledljivost sprememb operatorja. branje dnevnika je omejeno na operaterje s posebno pravico;
• Imenik zaposlenih z možnostjo prenosa kontaktov na mobilni telefon;
• Moj račun – podatki trenutno prijavljenega operatorja ali uporabnika.
• Avtomatsko pošiljanje sporočil uporabnikom, katerim poteče geslo in poziv za čimprejšnjo menjavo.
Kako deluje – pravice ostanejo v Active Directory!
Portal se na aktivni imenik poveže v imenu prijavljenega operaterja. Če v AD nimate pravice za ponastavitev gesla, je tudi v portalu ne boste dobili. Dostop do portala imajo vsi uporabniki aktivnega direktorija, dostop pa se lahko ustrezno omeji. Dostopi so odvisni od pravic uporabnika, te pa določi sistemski skrbnik aktivnega direktorija.
Komunikacija med portalom in domenskimi krmilniki poteka po varnem kanalu LDAPS (LDAP prek TLS). Gesla se ne prenašajo po nezaščitenem LDAP. Portal je varen toliko, kot je varna politika gesel na aktivnem direktoriju z dodatno varnostno funkcijonalnostjo večfaktorske avtentikacije.
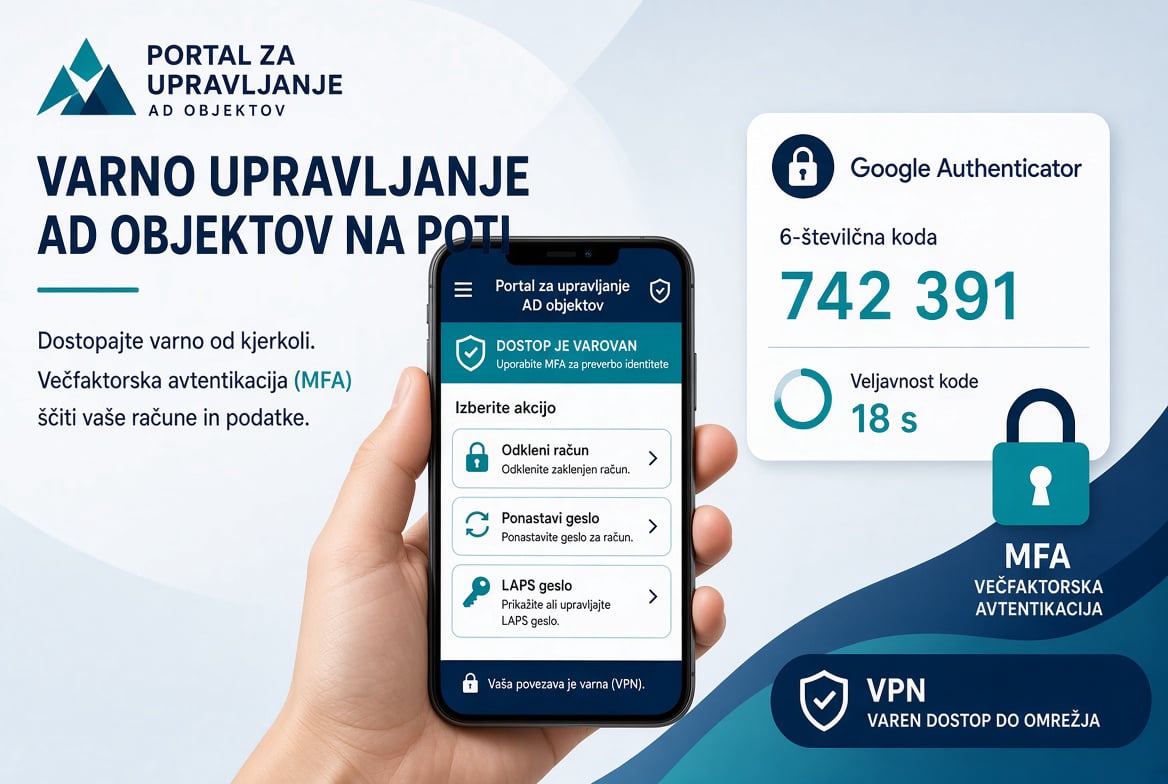
Portal je dosegljiv tudi s pomočjo mobilne aplikacije. V primeru, da je dovoljena uporaba mobilnih telefonov v omrežju podjetja (pod posebnimi pogoji), lahko uporabniki dostopajo do portala s pomočjo namenske aplikacije. Ta omogoča enake funkcijonalnosti kot spletni portal za upravljanje identitet.
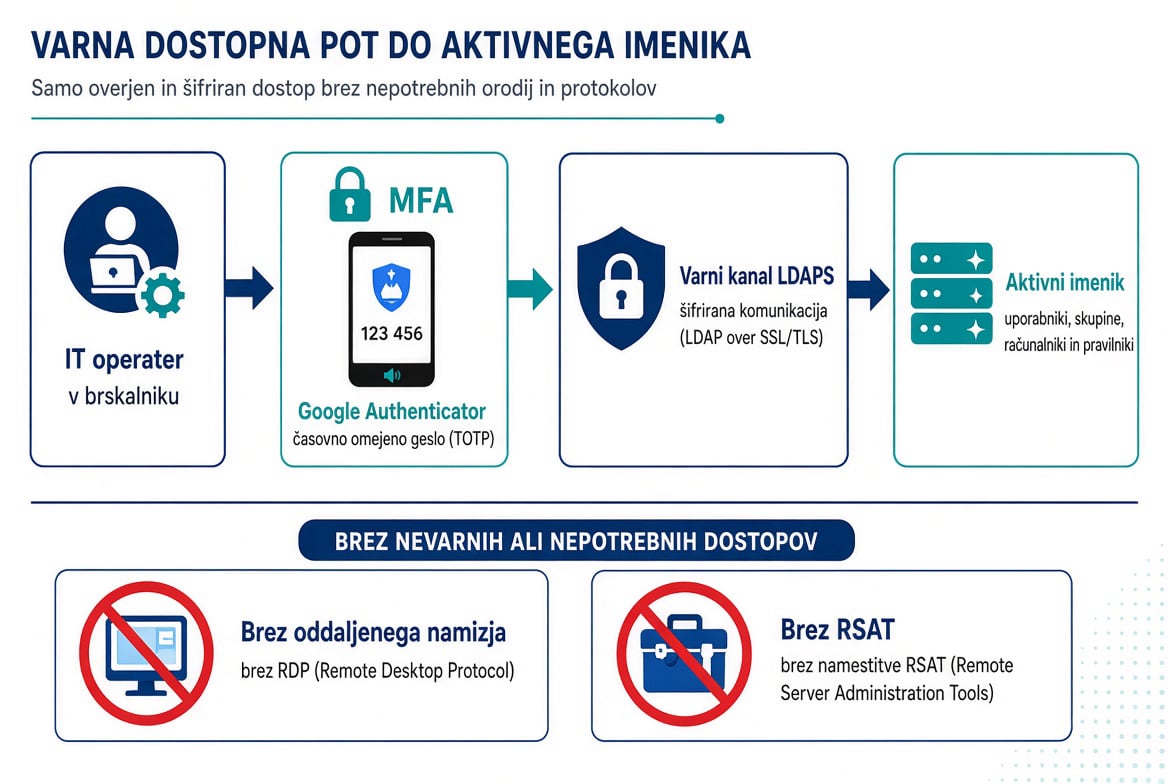
Portal podpira večfaktorsko overjanje z Google Authenticatorjem (časovno omejena koda TOTP).
Za delo na terenu je na voljo Android spletna aplikacija – isti portal, prilagojen telefonu. Tehnični sodelavec se prek VPN poveže v omrežje podjetja in v minuti odklene račun ali prebere LAPS geslo. (Dostop in uporaba odvisna od politike dostopanja do omrežja zunaj organizacije)
Zakaj takšen portal?
• Čas – odklepanje, geslo in imenik na enem zaslonu, ne v treh programih.
• Varnost – ni širokega RDP dostopa do krmilnikov; kanal do AD je šifriran; MFA zmanjša tveganje če je ukradeno geslo.
• Skladnost – spremembe v dnevniku, pravice še vedno v AD.
• Enostavna uvedba – slovenski vmesnik namesto MMC konzole.
• Mobilnost – isti postopki iz udobja telefona.
Preizkusite demo!
Na naslovu admin.ipconfig.si teče predstavitveno okolje s simuliranim aktivnim imenikom. V desnem stolpcu so testni računi. Poiščite uporabnika in poglejte kako deluje portal za upravljanje z identitetami. Portal je lahko grafično in vsebinsko prilagojen vašim potrebam.
Demo prikaže način dela s portalom in moč upravljanja, če je aktivni imenik pravilno konfiguriran in so pravilni podatki prisotni. Produkcijska postavitev se poveže na vaše domenske krmilnike, z vašimi skupinami, MFA in povezavo VPN.
Demo gesla in objekti so namenjeni predstavitvi. V lastnem okolju veljajo vaše AD politike in ločene vloge helpdeska ter administratorjev.
Klik na https://admin.ipconfig.si
Zaključek
Upravljanje identitet mora biti hitro ućinkovito in enostavno in ne sme biti odvisno od tega, ali ima operater nameščen RSAT in ali sme odpreti oddaljeno namizje do strežnika. Spletni AD portal to delo prestavi v brskalnik in na telefon.
Oglejte si demo na admin.ipconfig.si. Če vas prepriča in si želite izvedeti več ali celo pričeti z POC v vašem okolju nam lahko pišete na info@osmibit.si in pripravimo vam okolje z vašimi zahtevami ter vašo celostno grafično podobo.
